Windows 11 安全启动最后期限周一到来,微软揭示你的电脑将会发生什么
 微软最后一个主要 Windows 安全启动证书将于 10 月 19 日到期
为 Windows 启动加载程序签名的 Microsoft Windows Production PCA 2011 证书将于2026 年 10 月 19 日到期。这是微软 2026 年安全启动证书过渡中的最后一个重要期限;另外两个 2011 年证书已于 6 月到期。
证书到期后,电脑不会因此无法启动。根据微软的说明,没有新证书的电脑“仍可正常启动和运行”,也会继续安装常规 Windows 更新。不过,它将无法再获得针对早期启动过程的新安全保护。
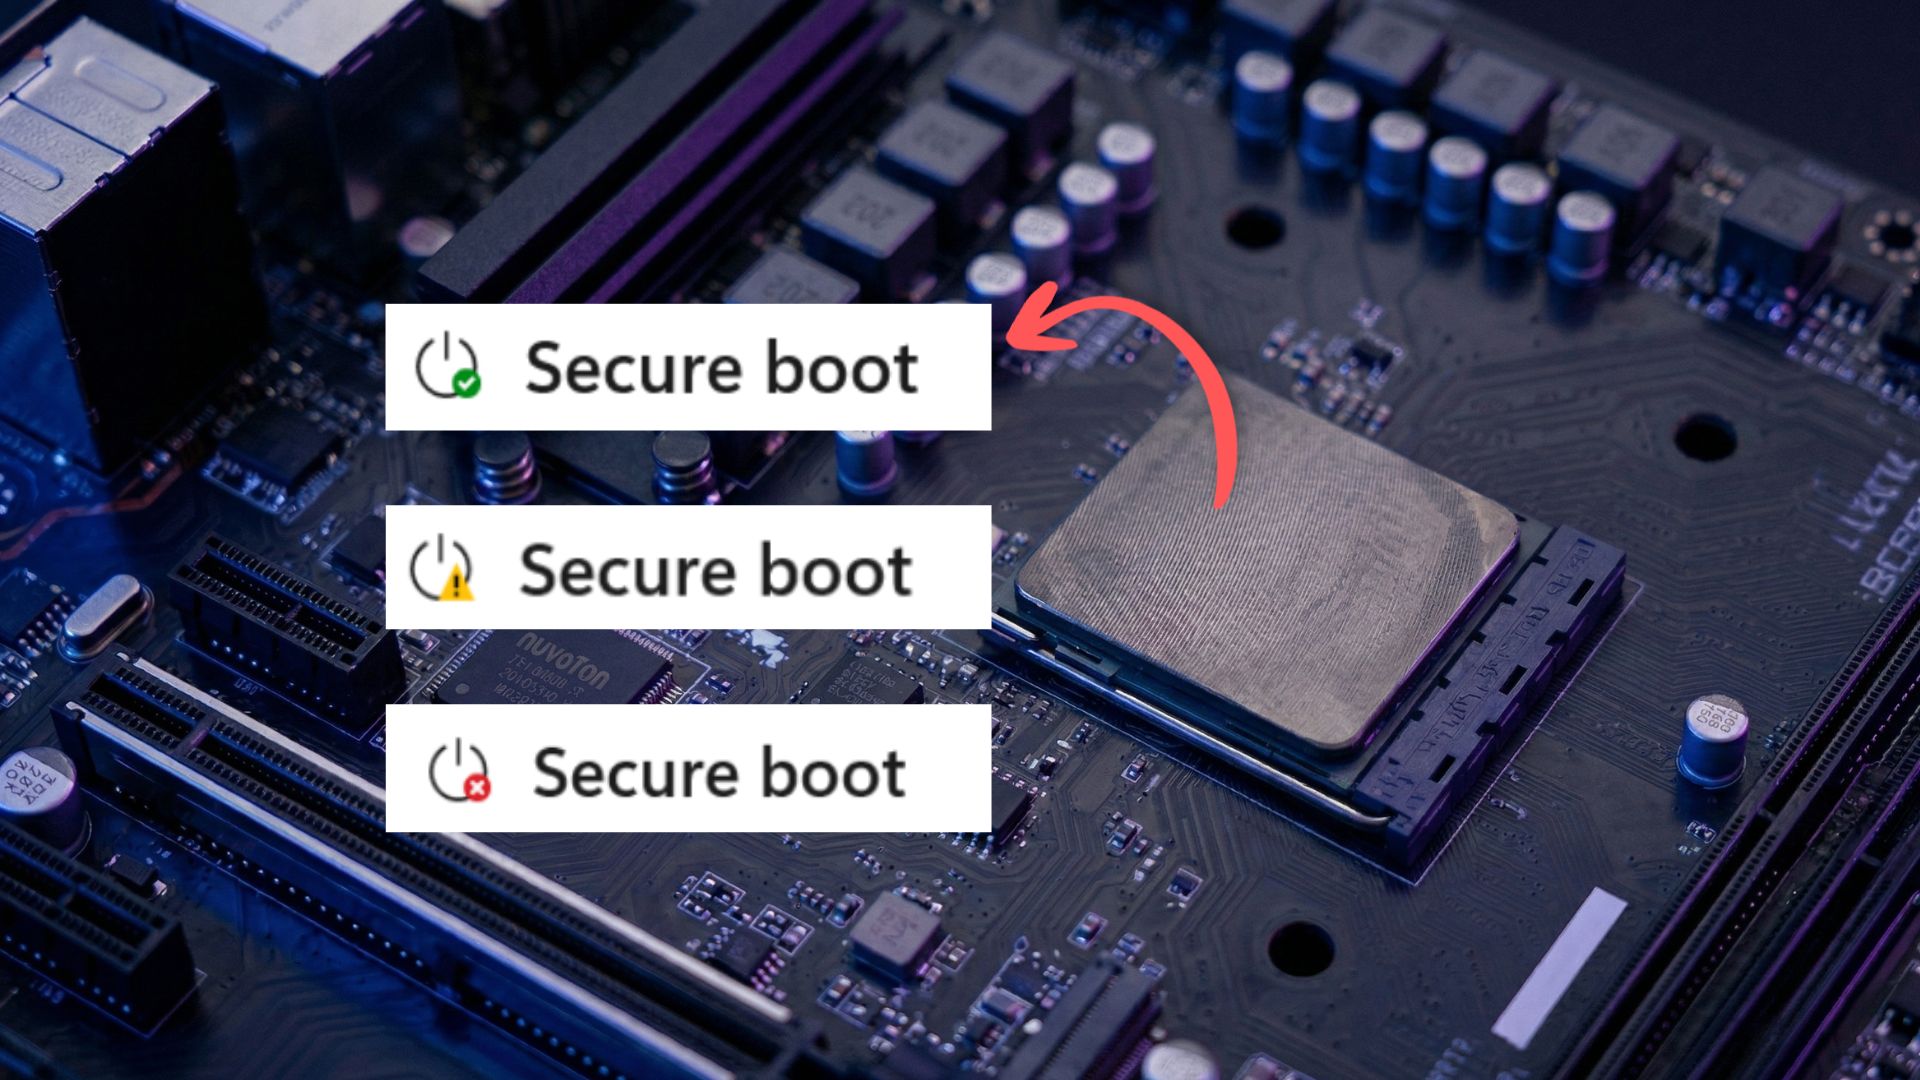
 在 Windows 安全中心查看安全启动状态
Windows 安全启动证书的最后一个重要期限将于 10 月 19 日到来
安全启动是 UEFI 固件的一项功能,会在电脑启动前检查每个启动软件组件的签名,从 UEFI 驱动程序到操作系统都包括在内。自 Windows 首次支持安全启动以来,电脑一直信任微软于 2011 年颁发的证书,而微软正在用一套 2023 年证书取代它们。
旧证书到期日期替代证书Microsoft Corporation KEK CA 20112026 年 6 月 24 日Microsoft Corporation KEK 2K CA 2023Microsoft UEFI CA 20112026 年 6 月 27 日Microsoft UEFI CA 2023 和 Microsoft Option ROM UEFI CA 2023Microsoft Windows Production PCA 20112026 年 10 月 19 日Windows UEFI CA 2023
KEK 证书负责授权更新允许列表(DB)和撤销列表(DBX)中的签名数据库;Microsoft UEFI CA 2011 则为第三方启动加载程序、EFI 应用和选项 ROM 签名。Windows Production PCA 2011 为 Windows 启动管理器签名,其替代证书 Windows UEFI CA 2023 存储在 DB 中。
微软工程师在 6 月举行的安全启动问答活动中表示,公司可以继续用旧密钥为启动管理器签名,直到 10 月。因此,未来的 Windows 启动管理器将需要 2023 年证书。除非证书被加入 DBX 撤销列表,否则固件仍会信任到期前签名的启动加载程序。
没有 2023 年证书的电脑将无法获得“Windows 启动管理器、安全启动数据库和撤销列表的更新”,也无法获得针对新发现的启动链漏洞的修复。BlackLotus 是一种 2023 年出现的启动工具包,能在已完全更新的 Windows 11 电脑上绕过安全启动;撤销机制正是为了拦截这类威胁。
如何检查 Windows 11 电脑是否已安装新的安全启动证书
2023 年证书会通过 Windows 更新推送到电脑。微软表示,“很多情况下无需采取任何操作。”电脑需要运行受支持的 Windows 版本、未暂停更新,并且已开启安全启动;可在系统信息(msinfo32)的“安全启动状态”中查看。Windows 10 电脑只有加入 ESU 扩展安全更新计划,才能获得这些证书。
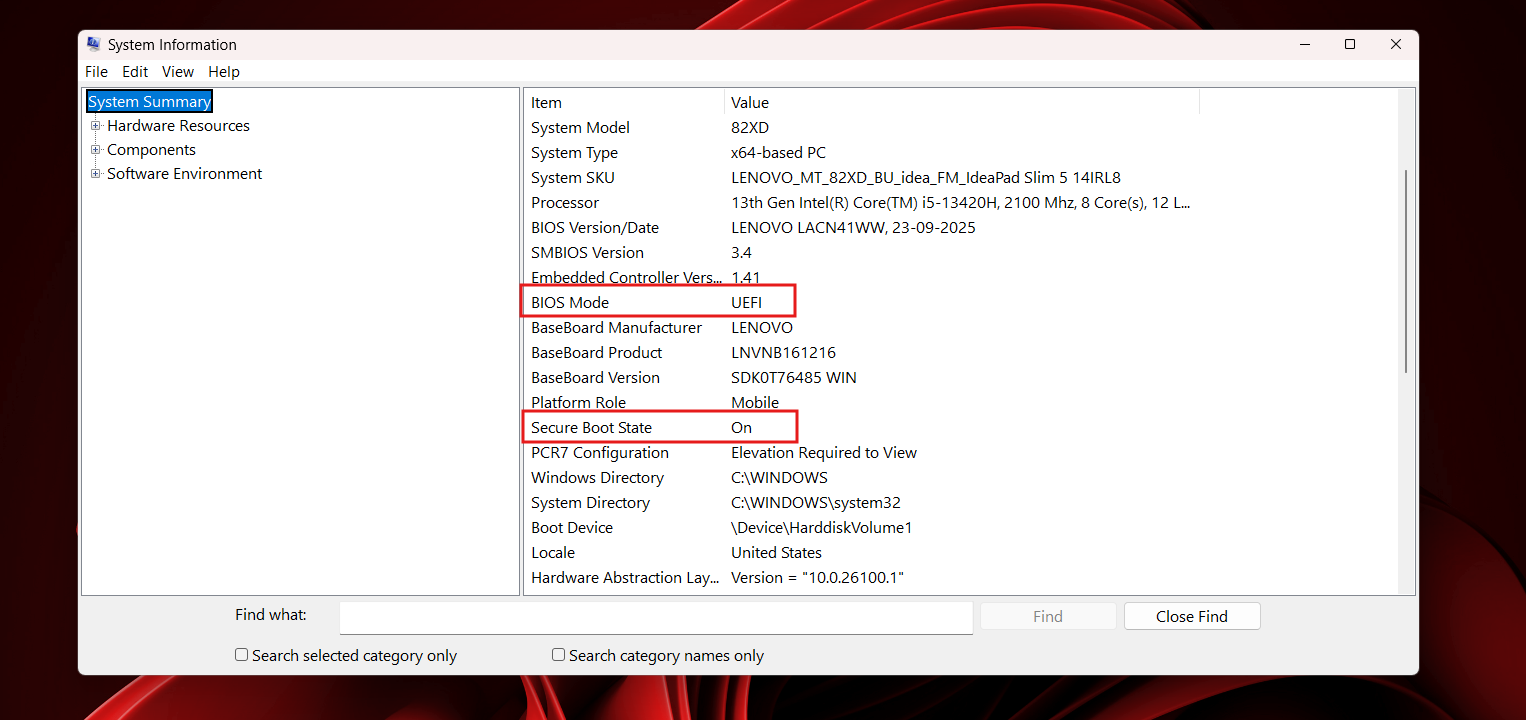 使用系统信息(msinfo32)实用程序,确认 Windows 是否识别安全启动已启用状态。
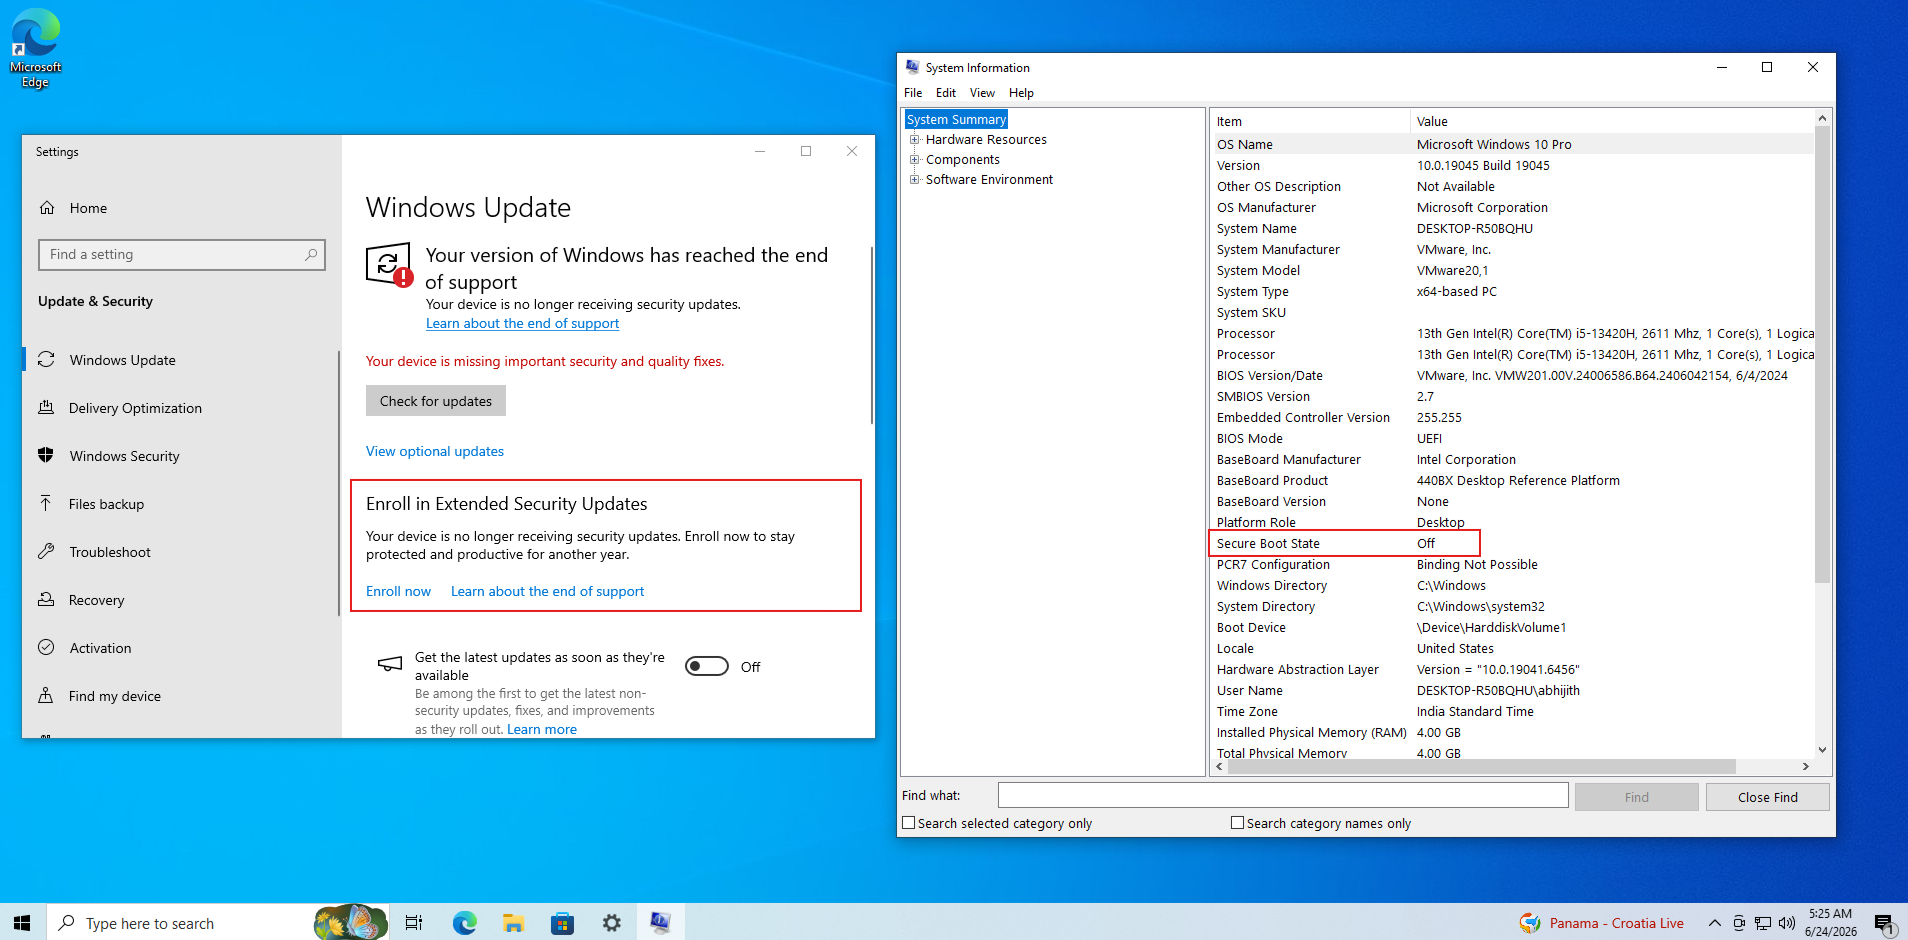 未加入扩展安全更新计划的 Windows 10 电脑将无法获得安全启动证书
要检查状态,请打开Windows 安全中心 > 设备安全性 > 安全启动。Windows 11 从 4 月起开始在此处显示证书状态,微软也对每条提示作出了解释。
- “已应用所有必需的证书更新”表示一切就绪。
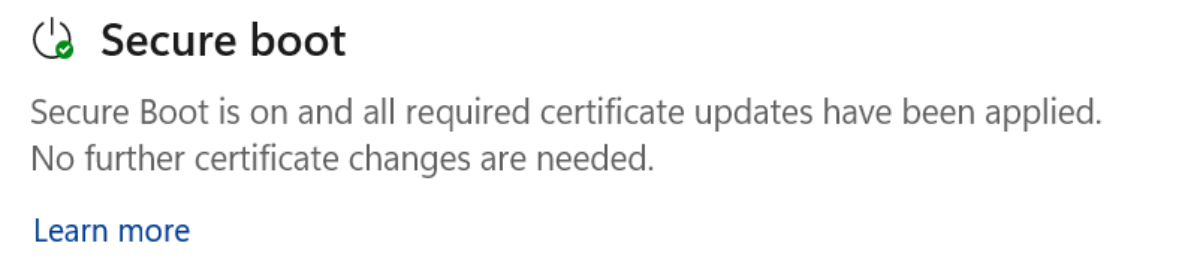 安全启动部分显示“已完全更新”状态,并带有绿色对勾图标。
- “旧版启动信任配置”表示 Windows 应会自动更新。请安装待处理的更新并重启电脑。
- “受到已知问题影响”表示微软已暂停向你的电脑推送更新,直到修复程序准备就绪。
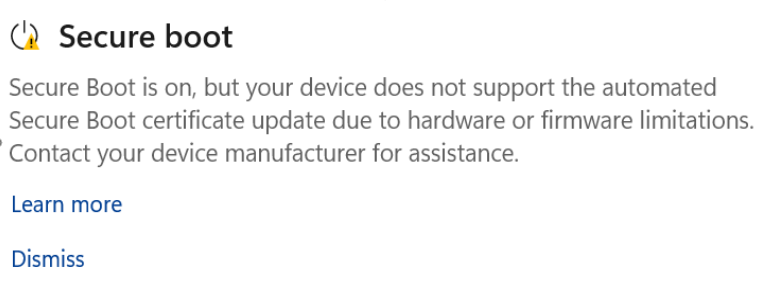 安全启动部分显示“尚未更新”状态,并带有黄色警告图标。
- “硬件或固件限制”表示你需要联系电脑制造商寻求帮助。
- “无法再接收所需更新”表示电脑仍在使用已到期的证书。
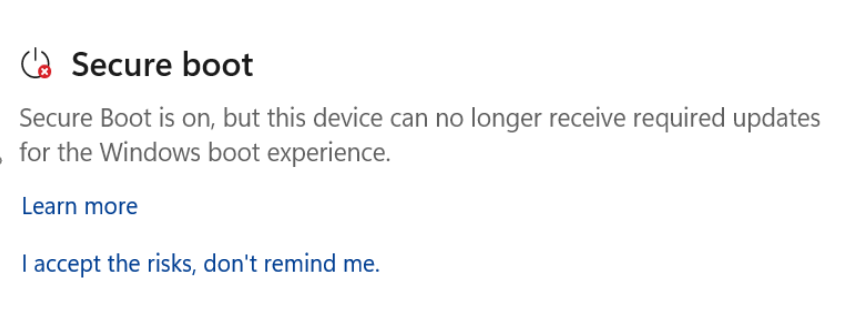 安全启动部分显示“需要采取措施”状态,并带有红色停止图标。
我觉得固件警告应该使用单独的颜色。它和“旧版启动信任配置”提示一样显示黄色徽章,尽管只有后者能自动修复。
如果没有“安全启动”部分,说明电脑使用的是传统 BIOS、关闭了安全启动,或者通过绕过限制的方式在不受支持的硬件上运行 Windows 11。我父亲那台搭载第六代 Core i3 的 ThinkCentre 迷你电脑就属于最后一种情况。我们的指南介绍了电脑错过更新时该怎么办。
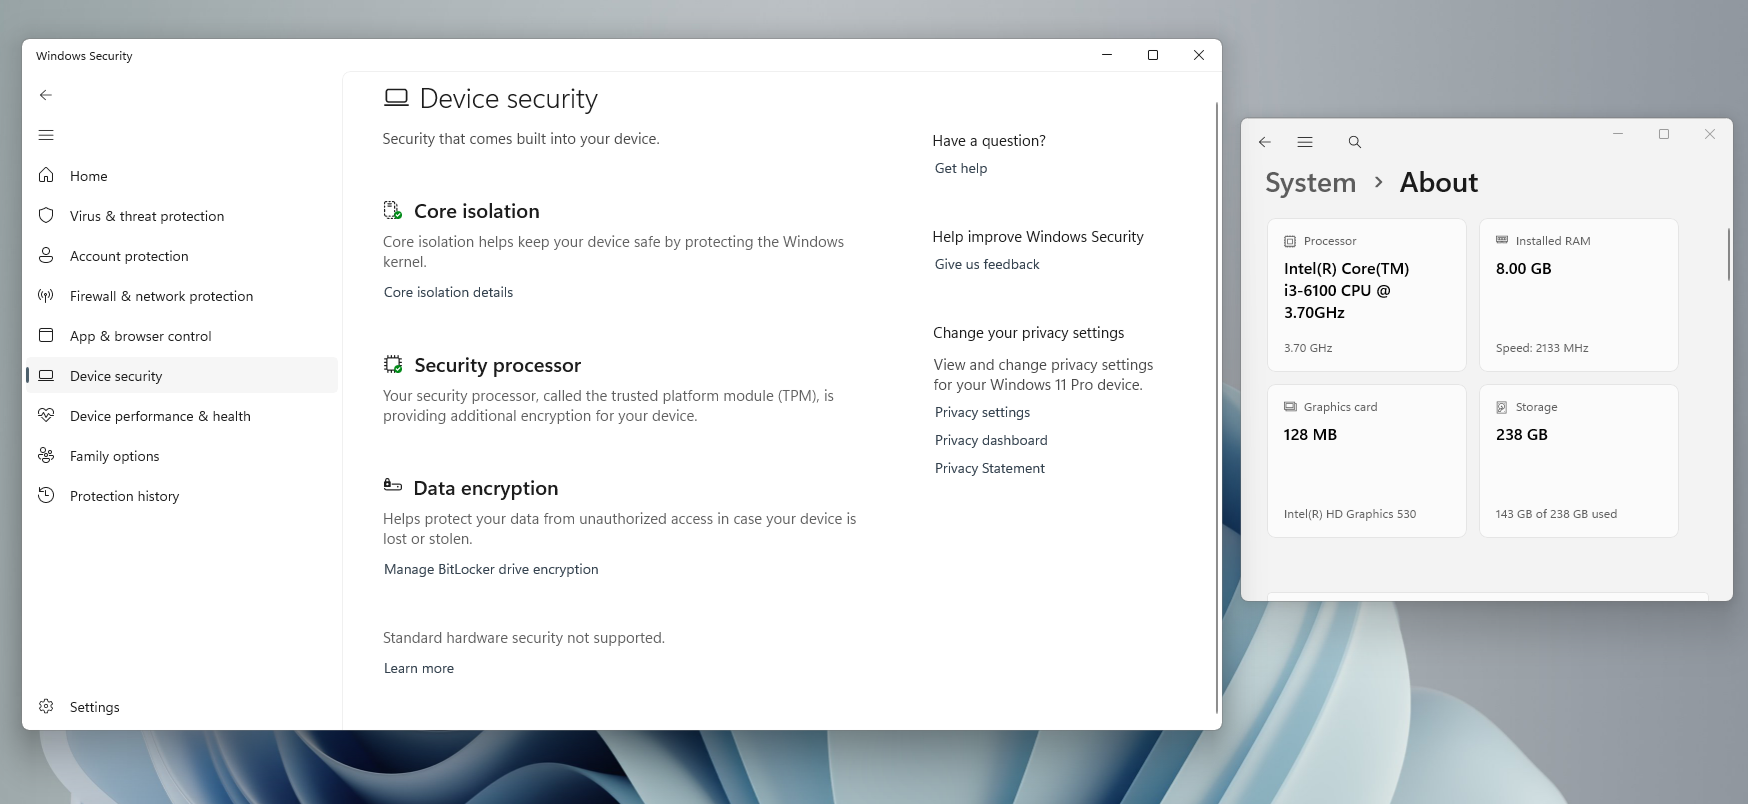 旧款硬件不支持安全启动。图片来源:Windows Latest
如果看到黄色或红色警告,请查看电脑制造商的支持页面。Dell、HP、Lenovo、Asus 和 Acer 都提供了安全启动相关页面和 BIOS 更新。请先备份 BitLocker 恢复密钥,因为 HP 在 4 月发布的一些 BIOS 更新曾导致电脑陷入 BitLocker 恢复循环。
无论如何,都不要关闭安全启动。微软表示,“不应通过禁用安全启动来规避证书到期问题。”Windows 仍会将这类电脑切换到由 2023 年证书签名的启动管理器,因此,如果固件只信任 2011 年证书,之后重新开启安全启动可能导致电脑无法启动。将 BIOS 重置为出厂默认设置也有类似风险,除非默认设置中包含 2023 年证书。
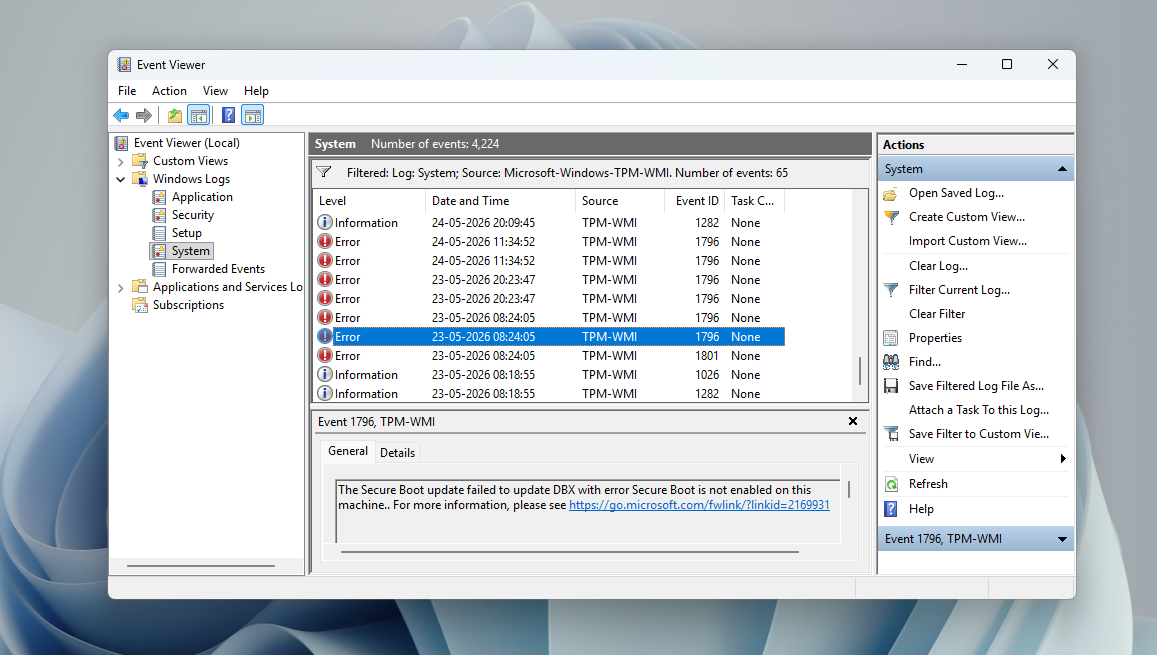
微软在 6 月期限过后仍在推送安全启动更新
微软在首个证书到期前几小时向所有符合条件的电脑发布了更新,目前仍在继续推送。9 月 8 日的更新 KB5124008 增加了“额外的高置信度设备定位数据”,让更多电脑能够收到更新。微软表示,在 10 月 13 日的更新中,“将继续通过 Windows 更新向符合条件的设备推送较新的安全启动证书。”
更新推送看起来进展缓慢,是因为微软采用了高置信度数据库。电脑会根据硬件和固件分组,只有同组的类似电脑成功更新后,该组设备才会自动收到更新。6 月的更新将大多数已发送诊断数据的消费级电脑纳入高置信度组,微软每月会刷新两次数据。离线数月的电脑重新联网后仍会收到证书。
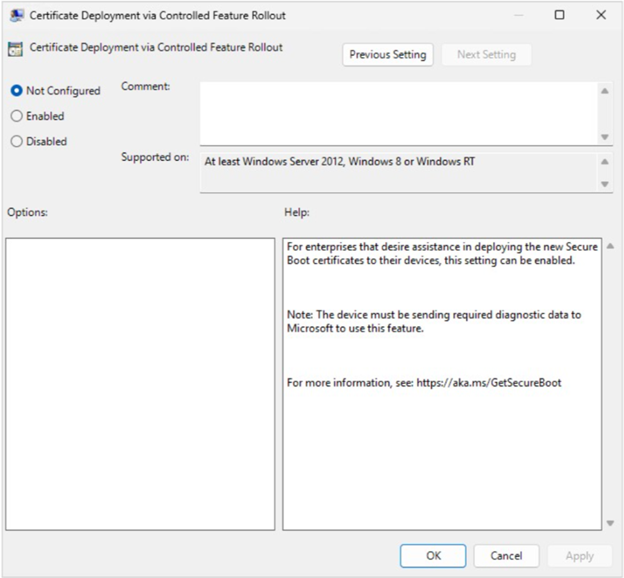
对于在 2026 年 1 月 1 日之前已停止服务的平台,Dell 不会发布 BIOS 更新。老款电脑的安全启动更新也问题不断:KEK 更新可能卡住,即便是 HP 最新的固件也出现过 BitLocker 恢复循环。部分 ASUS、MSI 和 ASRock 主板在 3 月也曾无法顺利安装 2023 年更新。
另外,PCA 2011 也会为启动过程之外的 Windows 文件签名。微软 8 月发布的代码签名文档称,Windows 签名正在转向 Microsoft Windows Production PCA 2026;9 月 10 日发布的 Release Preview 版本 26100.9539 和 26200.9539 已使用该证书签名。微软建议开发者不要在应用中固定安全启动证书。
最后,不要以为安装一次 Windows 更新就完成了全部工作。证书写入固件的过程中,电脑可能会重启几次;C:\Windows 中出现新的 SecureBoot 文件夹也属正常。微软只有在电脑同时拥有 2023 年证书和新版启动管理器时,才会将其视为完全更新,因此绿色对勾才是值得信赖的状态。